GİZLİLİK POLİTİKASI
Bu Gizlilik Politikası, Azerbaycan Cumhuriyeti’nin 11 Mayıs 2010 tarihli “Kişisel Veriler Hakkında” Kanunu, Azerbaycan Cumhuriyeti’nin taraf olduğu uluslararası hukuki normlar ve diğer mevzuat hükümlerine uygun olarak hazırlanmış olup, “ACON Consulting” LLC’nin (bundan sonra “Şirket” olarak anılacaktır) müşterilerine (gerçek veya tüzel kişiler) ait kişisel verilerin korunmasını düzenler.
Bu belge, Şirketin mevcut ve potansiyel müşterilerine ait kişisel verilerin (toplanması, kullanılması, saklanması, aktarılması, paylaşılması ve korunması) kurallarını belirler (bundan sonra “müşteri” olarak anılacaktır).
-
Temel Tanımlar
1.1. Bu Gizlilik Politikası’nda aşağıdaki terimler kullanılmaktadır:
1.1.1. Kişisel veri — bir kişinin kimliğinin doğrudan veya dolaylı olarak belirlenmesini sağlayan ve gizli bilgileri içeren her türlü bilgidir;
1.1.2. Kişisel veri sahibi — kişisel verileri toplanan, işlenen ve korunan, kimliği belirli veya belirlenebilir gerçek kişidir;
1.1.3. Kişisel verilerin işlenmesi — kişisel veriler üzerinde gerçekleştirilen her türlü işlem (toplama, sistemleştirme, saklama, değiştirme, aktarma, silme vb.).
-
Gizlilik Politikasının Amacı
Bu Gizlilik Politikasının temel amaçları şunlardır:
- kişisel verilerin mevzuata uygun şekilde işlenmesini sağlamak;
- kişisel veri sahiplerinin hak ve özgürlüklerini korumak;
- kişisel verilerin yetkisiz ve hukuka aykırı kullanımını önlemek;
- danışmanlık faaliyetleri çerçevesinde müşterilerin bilgilerinin güvenliğini sağlamak ve Şirketin veri işleme faaliyetlerini düzenlemek.
Toplanan Kişisel Veri Kategorileri
Şirket, danışmanlık hizmetlerinin sunulması sırasında aşağıdaki kişisel verileri toplayabilir ve işleyebilir:
- ad, soyad, baba adı;
- doğum tarihi;
- kimlik kartı veya diğer kimlik belgelerine ait bilgiler;
- ikamet adresi ve fiili adres;
- iletişim bilgileri (telefon numarası, e-posta adresi vb.);
- kişinin siyasi görüşleri, dini inançları ve dünya görüşüne ilişkin bilgiler;
- etnik köken veya ırksal aidiyete ilişkin bilgiler; adli sicil bilgileri;
- kişisel özellikler, yetenekler ve benzeri bilgiler;
- sağlık durumuna ilişkin bilgiler;
- sosyal yardım ve sosyal hizmetlere ilişkin bilgiler;
- ruhsal ve fiziksel durum bilgileri;
- kişiye yönelik aile içi şiddete ilişkin bilgiler;
- vergi borçları hariç olmak üzere vergilendirmeye ilişkin bilgiler;
- mali işlemlere ilişkin bilgiler;
- edinilmesi mevzuatla sınırlandırılmış aile hayatına ilişkin bilgiler;
- mevzuata uygun olarak tarafların karşılıklı rızası ile elde edilen diğer bilgiler.
-
Kişisel Verilerin Toplanmasının Hukuki Dayanakları
Kişisel verilerin işlenmesi aşağıdaki hukuki dayanaklara dayanır:
- kişisel veri sahibinin açık ve özgür iradeyle verdiği rıza; sözleşmenin kurulması ve ifası;
- mevzuattan doğan yükümlülüklerin yerine getirilmesi;
- mahkemeler ve yetkili devlet organlarının bağlayıcı talepleri;
- Şirketin meşru menfaatleri (mevzuata aykırı olmamak kaydıyla).
-
Kişisel Verilerin Kullanım Amaçları
Şirket kişisel verileri aşağıdaki amaçlarla kullanır:
- danışmanlık hizmetlerinin sunulması;
- müşteri ile iletişim kurulması;
- sözleşmesel ilişkilerin kurulması ve yürütülmesi;
- hukuki belgelerin hazırlanması;
- mahkemeler ve diğer resmi kurumlar nezdinde temsil;
- mevzuata uyum;
- iç raporlama ve risk yönetimi.
-
Kişisel Verilerin Üçüncü Kişilere Aktarılması
Kişisel veriler yalnızca aşağıdaki hallerde üçüncü kişilere aktarılabilir:
- kişisel veri sahibinin rızasının bulunması halinde;
- mevzuatta öngörülen durumlarda;
- mahkemeler, kolluk kuvvetleri ve yetkili kamu kurumlarının hukuka uygun talepleri doğrultusunda;
- Şirket adına hizmet sunan iş ortaklarına (sözleşme ve gizlilik yükümlülüğü kapsamında).
- Kişisel veriler ticari amaçlarla satılmaz veya paylaşılmaz.
-
Kişisel Verilerin Saklama Süresi
Kişisel veriler, toplama amacının gerçekleşmesine kadar veya mevzuatta öngörülen süreler boyunca saklanır.
-
Kişisel Verilerin Korunması
Şirket, kişisel verilerin korunması için uygun teknik ve idari tedbirleri almaktadır, bunlar arasında:
- bilgi sistemlerinin korunması;
- iç gizlilik kurallarının uygulanması;
- çalışanların gizlilik yükümlülükleri.
-
Kişisel Veri Sahibinin Hakları
Kişisel veri sahibi kişisel verileri hakkında bilgi talep etme, verilerin düzeltilmesini veya güncellenmesini isteme, veri işlenmesine itiraz etme, hukuka aykırı işlenen verilerin silinmesini talep etme, veri paylaşımına verdiği rızayı makul herhangi bir zamanda geri çekme ve yetkili kamu kurumlarına veya mahkemeye başvurma hakkına sahiptir.
-
Sınır Ötesi Veri Aktarımı
Kişisel verilerin Azerbaycan Cumhuriyeti sınırları dışına aktarılması, yalnızca mevzuat hükümlerine uygun olarak ve gerekli koruyucu tedbirler alınmak suretiyle gerçekleştirilir.
-
Gizlilik Politikasında Değişiklikler
Şirket, bu Gizlilik Politikasını değiştirme hakkını saklı tutar.
UZMANLIK ALANLARIMIZ
Sunduğumuz Tüm Hukuki Hizmetler
HER ADIMDA BIRLIKTE!
ACON Ekibi
Gönül Badalova
Vergi Partneri AvukatVergi ile ilgili tüm hizmetlerde size kapsamlı destek sağlamak bizim amacımız.
Feride Talibova
Hukuk Danışmanı DanışmanHizmetlerimiz kapsamında size destek olmaktan mutluluk duyarız.
Gunel Garibli
Dava Avukatı AvukatTicari davaların tüm aşamalarında müvekkillerimize yardımcı olmaya hazırım.
Elchin Najafov
Baş Muhasebeci Ticari DanışmanYıllara dayanan muhasebe tecrübem ve güçlü mesleki bilgimle, size güvenilir muhasebe hizmetleri sunmaya hazırım.
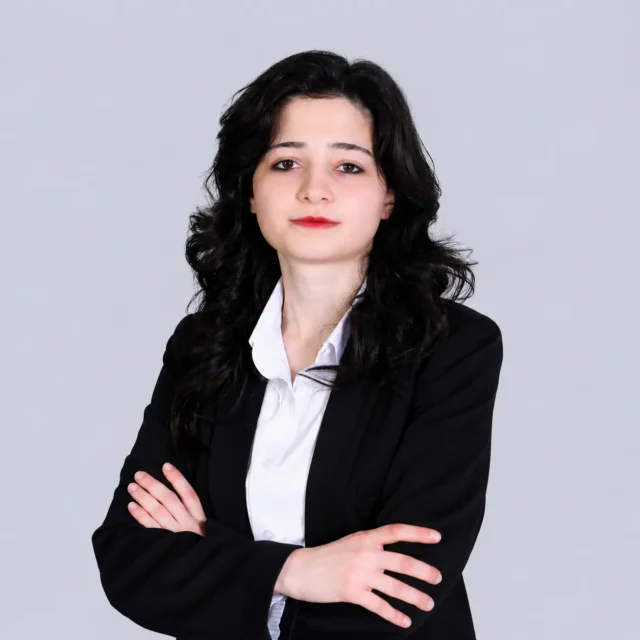
Fatima Azadsoy
Hukuk Danışmanı DanışmanHizmetlerimiz kapsamında size destek olmaktan mutluluk duyarız.
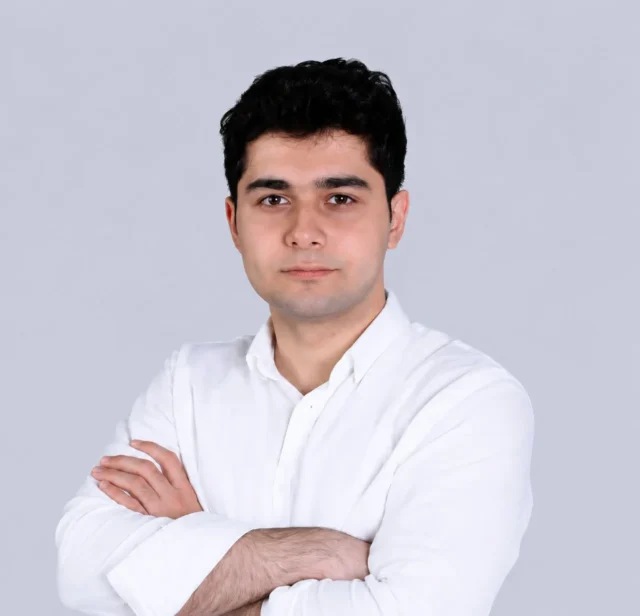
Kamran Bekaliyev
Junior Danışman Danışmanİşinizi güvenilir ve pratik finansal çözümlerle desteklemeye hazırız.
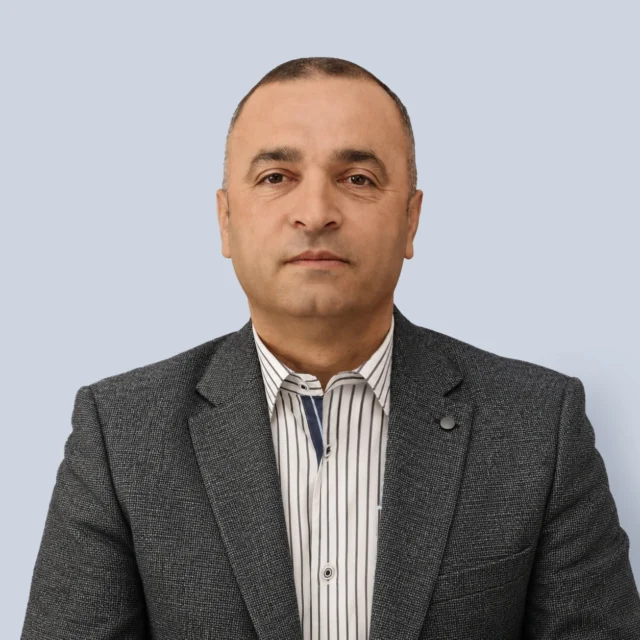
Roman Samadov
Gayrimenkul ve Relokasyon Danışmanı Gayrimenkul DanışmanıAzerbaycan’da müşterilere gayrimenkul arama, mülk ziyaretleri ve kiralama veya satın alma süreçlerinde destek sağlıyorum.
Çalışmalarımız
Kanıtlanmış hukuki deneyimimizi keşfedin
Yelo Bank, Azerbaycan’da Göçmenlik Hukuku...
Müşteri Hakkında: Yelo Bank, çalışanları ve ticari ihtiyaçlarıyla ilgili çeşitli göçmenlik konularında ACON Law & Consulting ile iş...
Global Tedarik Şirketi, Azerbaycan’da Vergi,...
Müşteri Hakkında: MOVI Baku, Azerbaycan’daki vergi, muhasebe ve hukuki ihtiyaçları için birkaç yıldır ACON Consulting ile çalışmaktadır. Uzun...
INTEC Energy Solutions, ACON’u Azerbaycan’da...
Müşteri Hakkında: INTEC Energy Solutions Azerbaijan, Azerbaycan’daki yerel şirketinin kuruluşundan bu yana ACON Consulting ile çalışmaktadır. Bu iş...
HIZMET ETMEKTEN ONUR DUYARIZ!
ACON Müşteriler
Uzun yıllardır gururla hizmet verdiğimiz değerli müşterilerimizden bazıları şunlardır: